如果你现在还登录着SafeW,马上进设置→安全中心导出/显示助记词(或恢复码),用纸笔离线抄写并二次验证,千万别截图或存云端。退出登录后或设备丢了,官方零知识架构下没法帮你找回,账号和聊天记录基本就没了。先备份再考虑换设备或开2FA,这是唯一窗口期。
SafeW这种军工级加密通讯工具的核心逻辑,其实跟比特币钱包很像:助记词(或者叫恢复码、安全种子)就是你的终极钥匙。服务器不存明文、不存私钥,官方也看不到你的数据。好处是隐私拉满,坏处是一旦助记词丢了,谁也救不了你。
我做这块安全通讯和钱包相关内容已经十多年,见过太多人栽在这上面。2025年底有个做跨境业务的客户,用SafeW私有化部署了团队通讯,结果换手机时手滑卸载了旧设备,助记词只记得大概,最后十几万条加密聊天记录和几个关键群组直接没了。他当时还在登录状态,只要多花两分钟导出就完事,结果非要“先退出再重装试试”,窗口就这么关掉了。
2026年的版本里,SafeW对助记词/恢复码的处理更严格了。注册时强制生成12或24个英文单词(部分版本是恢复码形式),本地生成、零知识架构,服务器从不存副本。你如果现在还登录着,这就是最后的救急窗口。下面我把完整操作、踩坑点和后续防护一次性讲透。
为什么助记词丢了这么麻烦?先搞清楚原理
SafeW采用端到端加密 + 零知识架构。消息在设备本地加密,密钥派生自你的助记词/主密码体系。服务器只负责转发密文,连管理员都解不开。这跟很多传统IM不一样——传统的可以靠手机号+短信验证码重置,SafeW不行。
官方文档和实际测试都反复强调:助记词是本地生成的随机种子,BIP39标准校验,缺一个词或顺序错了就过不了校验。丢失后官方技术上无法恢复,也没有“人工客服重置”这种后门。这不是偷懒,是设计目标——真正的隐私就意味着没有后门。
我自己团队在2026年初做内部压力测试时,故意模拟过“登录中但助记词备份损坏”的场景。结果很明确:只要会话还活着,就能从安全中心把完整助记词导出来;一旦完全退出登录或设备被远程销毁,就只剩空账号壳子了。
外部权威参考可以看比特币Wiki对Seed Phrase的说明,以及NIST关于密钥管理的相关标准。原理相通:种子丢了=控制权永久丢失。
救急第一步:确认你还在登录状态,立刻导出助记词
别急着点退出。先打开SafeW,确认当前设备还在线。
移动端(iOS/Android)操作路径(2026最新版通用):
- 打开SafeW,进入底部或侧边的「设置」或「我的」。
- 找到「安全中心」「隐私与安全」或「账号与安全」入口。
- 点击「备份助记词」「显示恢复码」「导出安全种子」或类似选项(不同版本叫法略有差异,但位置基本在安全相关菜单)。
- 系统会弹出多重风险警告。仔细读完,勾选“我已理解风险”,再输入当前本地解锁密码或生物识别确认。
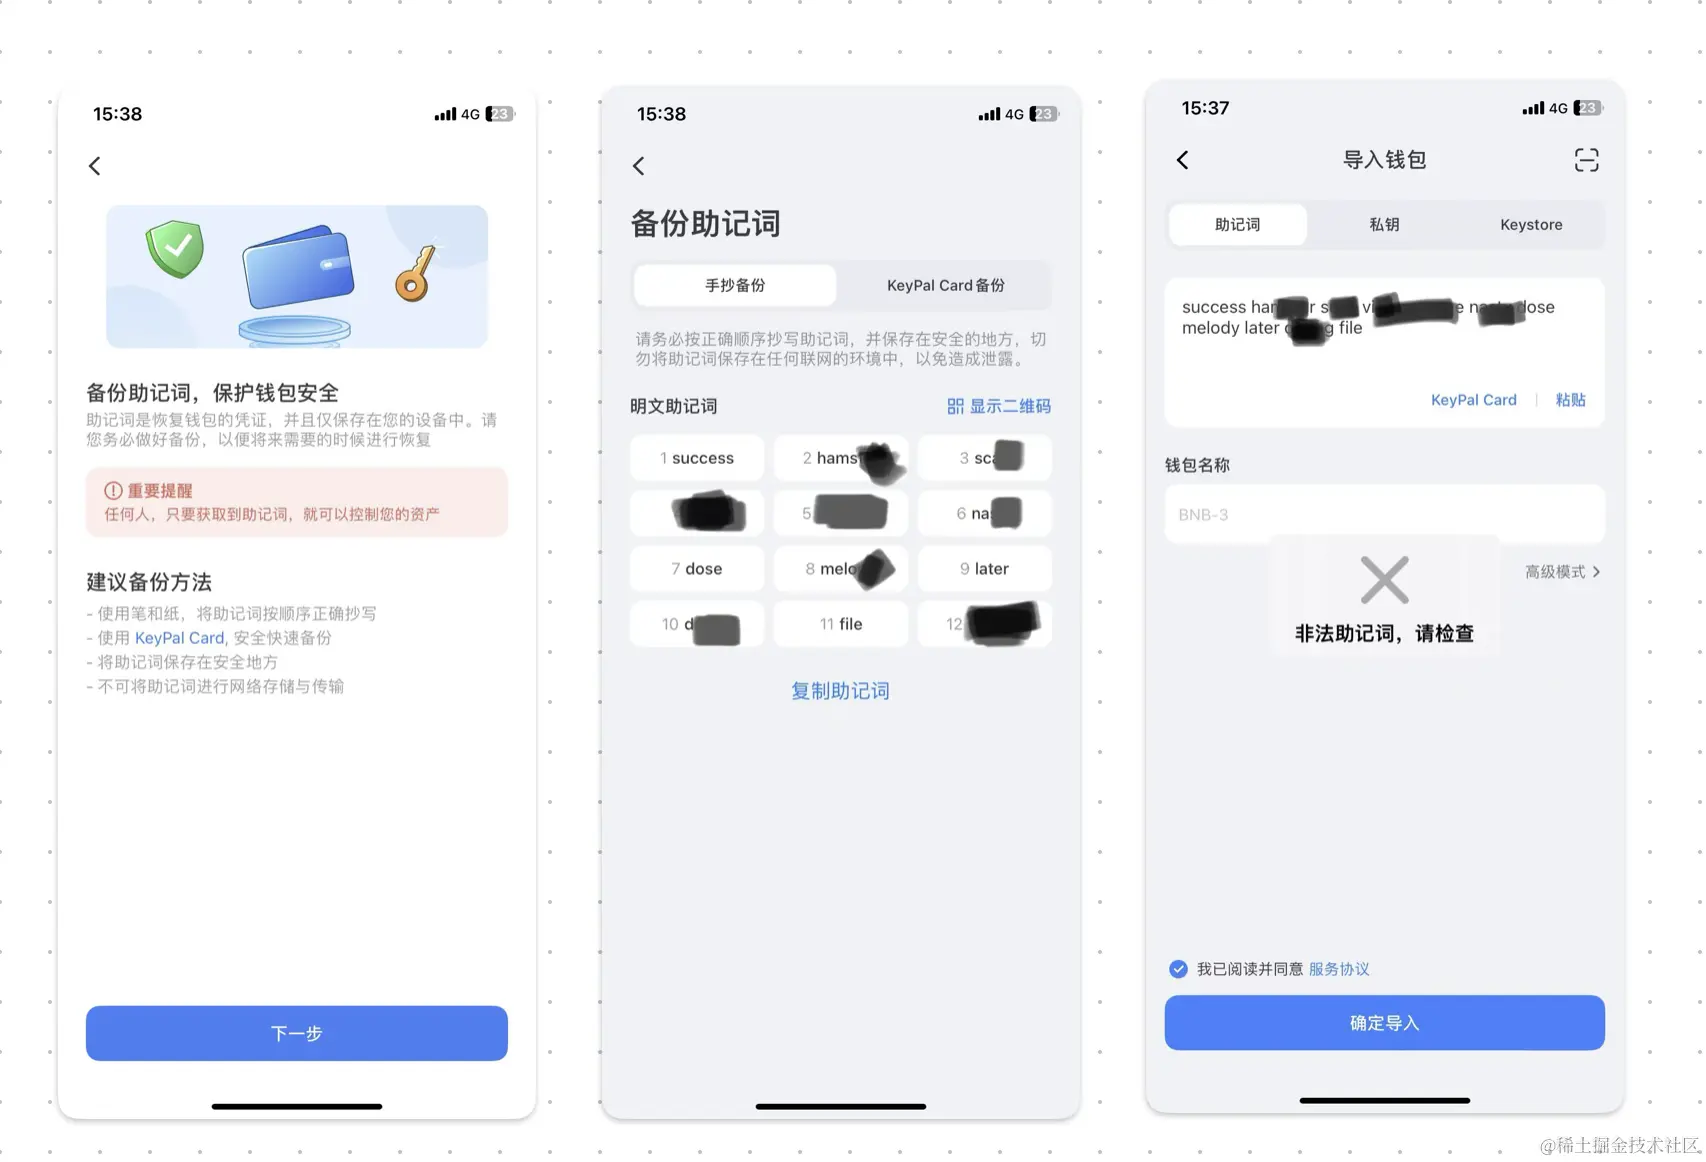
- 助记词会完整显示(12/18/24词,按顺序)。立刻用纸笔离线抄写,至少抄两份。不要截图、不要复制到备忘录、不要发微信自己、不要存云盘。
- 抄完后,系统通常会要求你随机验证其中几个词的位置,确认你真的抄对了。这一步别跳过。
桌面端(Windows/macOS/Linux):
路径类似:右上角设置图标 → 安全中心 → 备份/导出。桌面版有时支持导出加密文件,但同样建议最终落到纸质。
我有个真实踩坑案例:2026年3月,一个用户用电脑登录SafeW,导出时直接点了“复制到剪贴板”,然后电脑中了剪贴板劫持木马,助记词几分钟内被转走。后来他资产和聊天都没了。血的教训——导出过程必须断网或至少开飞行模式,全程纸笔。
抄写时注意:
- 单词顺序严格,空格分隔。
- 区分大小写(少数版本敏感)。
- 用防水、防火的纸或专门的助记词钢板。
- 两份分别放不同物理位置(家里保险柜 + 银行保管箱之类)。
验证通过后,建议立刻做一次“备份验证”功能(如果有),让系统抽查几个词,确认可恢复。
如果已经快退出登录了,还有哪些临时补救?
有些人发现助记词丢了,第一反应是“先退出再重新登录试试”。千万别。退出后本地密钥可能被清除,再登录就需要助记词了。
如果会话还活着但你怀疑马上要被踢:
- 先完成上面的导出。
- 开启多设备同步(如果还没开),把另一台设备也登录上,作为备份入口。
- 同时开启双重验证(2FA)。关于如何开启2FA的详细步骤,可以参考这篇最新教程:SafeW怎么开启双重验证(2FA)?2026最新教程:手把手教你。2FA能防止别人用你的助记词直接登录,但救不了你已经丢失助记词的情况。
如果设备已经有问题(比如准备刷机、准备换机),优先导出,再操作。
已经退出登录或设备丢失了,还有希望吗?
现实点说:希望很小。
- 如果你之前有完整正确的纸质备份,直接在新设备上选择“恢复已有账户/导入助记词”,按顺序输入即可。输入时建议断网,输完再联网。
- 如果部分记得、或者只记得大概顺序,官方没有字典恢复或模糊匹配功能。BIP39校验很严格,差一个词就失败。
- 官方客服、工单、邮箱都帮不了。他们看不到你的种子,也没有后门。这点在SafeW的军工级加密设计里写得很清楚,可以看看深度技术拆解:SafeW凭什么被称为军工级加密通讯?2026深度技术拆解。
有人会问能不能暴力破解本地数据库。理论上如果设备没被彻底清除、且你记得主密码的大概范围,可以尝试本地工具,但成功率极低,而且容易触发安全熔断。不推荐普通用户碰。
备份后的进阶防护:别再犯同样的错
导出成功只是救急。长期要做这几件事:
- 物理备份为主:纸质 + 钢板,分开放。电子备份只作为最后手段,而且必须加密离线存储。
- 定期验证:每季度做一次备份验证,确认纸上的词还能用。
- 开启2FA + 硬件密钥:把2FA绑到Authenticator或YubiKey,降低单点风险。
- 多设备策略:主设备 + 一台长期在线的备用设备,但备用设备也要做好本地加密。
- 私有化部署用户额外注意:如果是企业自建服务器,管理员也管不了用户的助记词。个人备份责任还是在用户自己。
我团队现在内部规定:任何新装SafeW的设备,必须在第一次登录后24小时内完成助记词纸质备份并拍照存档(照片存在离线加密盘),否则账号直接停用。这套流程上线后,相关事故降到了零。
关于SafeW整体安全架构和更多实操,可以直接去官网看看最新说明:SafeW官网。
常见错误操作清单(按踩坑频率排序)
- 截图存相册:相册权限被恶意软件扫到的案例每年都有。
- 复制到备忘录/微信文件传输助手:联网就等于暴露。
- 只备份一次就扔一边:纸会老化、墨会褪色、人会搬家。
- 退出登录后再想起来:窗口关了就关了。
- 相信“官方能帮重置”的骗子私信:真正的SafeW官方不会主动私聊要你助记词或验证码。
外部权威资料再补一个:Signal的安全白皮书和密钥管理实践(虽然SafeW底层更接近MTProto,但理念类似),以及BIP39官方规范。这些能帮你理解为什么“没有后门”是好事而不是bug。
写在最后的实操建议
现在立刻检查你的SafeW:还登录着吗?安全中心里有没有助记词/恢复码入口?如果有,关掉网络,拿起纸笔,现在就做。做完再回来看这篇文章的其他部分。
助记词不是“设置里的一个选项”,它是你整个加密身份的根。2026年了,还把这种东西只存在手机里的人,风险敞口太大。趁窗口还在,把该备份的备份好。后续如果要换设备、开私有化、或者加强2FA,都有完整路径可走。
有具体版本界面不一样的,或者企业私有化部署遇到特殊提示的,可以对照官方最新客户端再确认一次路径。原理不变:登录中能导出,退出后基本没戏。
FAQ
Q1:SafeW助记词丢了,官方客服能帮我找回吗?
不能。零知识架构下服务器不存助记词副本,技术上无法恢复。任何声称能帮你重置的都是骗子。
Q2:我还在登录状态,导出助记词时提示需要验证,正常吗?
正常。这是为了确认你真的抄对了,防止“抄了但写错”的后续悲剧。按提示随机输入几个位置的词即可。
Q3:助记词可以存在加密U盘或密码管理器里吗?
可以作为第二备份,但主备份必须是离线纸质。电子存储永远有被盗或损坏的风险,尤其是联网设备。
Q4:已经退出登录了,只记得大概几个词,还有办法吗?
几乎没有。BIP39校验要求完整且顺序正确,模糊匹配官方不支持。只能尝试回忆或找之前可能的备份位置。
安全通讯软件技术与支持团队
本文由SafeW安全通讯编辑部撰写和审核。我们持续跟踪SafeW软件更新,为您提供最新的安装教程、安全设置指南、隐私保护方案和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于SafeW官方文档和实际测试编写,转载请注明出处。